- 25
- ตุลาคม
ความปลอดภัยของข้อมูลในระบบ ERP คือการปกป้องข้อมูลที่รวมศูนย์อยู่ในระบบเดียว — งบการเงิน ข้อมูลลูกค้า เงินเดือนพนักงาน ราคาต้นทุน ไปจนถึงสัญญาคู่ค้า — ไม่ให้รั่วไหล ถูกแก้ไขโดยไม่ได้รับอนุญาต หรือถูกล็อกจนธุรกิจหยุดเดิน สำหรับผู้บริหาร เรื่องนี้ไม่ใช่งานของฝ่ายไอทีอย่างเดียวอีกแล้ว เพราะปี 2569 มีทั้งประกาศ PDPA ฉบับใหม่และมาตรฐานของ สกมช. ที่บังคับใช้ภายในเดือนกันยายนเดือนเดียวถึงสามฉบับ
อัปเดต 3 กันยายน 2569: บทความนี้ปรับปรุงเนื้อหาให้ตรงกับกฎเกณฑ์ที่บังคับใช้ในเดือนกันยายน 2569 — ประกาศหลักเกณฑ์การขอสำเนาข้อมูลส่วนบุคคลตาม PDPA (14 ก.ย.), Cloud Security Standard ของ สกมช. (10 ก.ย.) และ Website Security Standard 1.0 (17 ก.ย.) พร้อมเพิ่มหัวข้อความเสี่ยงจากการต่อ AI เข้าระบบ ERP ซึ่งยังไม่มีในฉบับปี 2568
สรุปง่ายๆ: ความปลอดภัยของ ERP วัดกันที่ 5 ด่าน — ใครเข้าระบบได้ (ยืนยันตัวตน), เข้าได้ถึงข้อมูลไหน (สิทธิ์), ระบบจำได้ไหมว่าใครทำอะไร (audit log), ข้อมูลถูกเข้ารหัสตอนเก็บและตอนส่งไหม (encryption) และกู้กลับมาได้ในกี่ชั่วโมงถ้าถูกโจมตี (backup/DR) ผู้บริหารไม่ต้องรู้รายละเอียดเทคนิค แต่ต้องตอบ 5 คำถามนี้ได้
1. อัปเดต 2569 — สามกฎเกณฑ์ที่บังคับใช้ในเดือนกันยายนเดือนเดียว
สิ่งที่เปลี่ยนไปจากปีก่อนไม่ใช่ตัวภัยคุกคาม แต่คือ "ภาระการพิสูจน์" ที่ตกมาที่องค์กร เดิมกฎหมายเขียนกว้างๆ ว่าต้องมีมาตรการที่เหมาะสม ปี 2569 เริ่มมีประกาศที่ระบุกรอบเวลาและรายละเอียดชัดเจนขึ้น ซึ่งหมายความว่าเวลาถูกตรวจสอบ องค์กรต้องมีหลักฐานให้ดู ไม่ใช่แค่ยืนยันด้วยปากเปล่า
| วันที่ | กฎเกณฑ์ | สิ่งที่กระทบระบบ ERP โดยตรง |
|---|---|---|
| 10 ก.ย. 2569 | Cloud Security Standard (สกมช.) | ต้องอธิบายได้ว่าข้อมูล ERP อยู่ที่ region ใด และเส้นแบ่งความรับผิดชอบระหว่างผู้ให้บริการคลาวด์กับองค์กรอยู่ตรงไหน |
| 14 ก.ย. 2569 | ประกาศหลักเกณฑ์การเข้าถึงและขอรับสำเนาข้อมูลส่วนบุคคล (PDPA) | ต้องดึงข้อมูลของบุคคลหนึ่งคนจากทุกระบบให้ครบภายใน 30 วัน และเก็บหลักฐานการดำเนินการไว้ 2 ปี |
| 17 ก.ย. 2569 | Website Security Standard (WSS) 1.0 | ส่วนของ ERP ที่เปิดผ่านเว็บ (self-service, e-Form, พอร์ทัลคู่ค้า) เข้าข่ายเช็กลิสต์ SSL, 2FA, log และการสำรองข้อมูล |
| ภายในปี 2030 | แผน Quantum-Ready (PQC) | ข้อมูลที่ต้องเก็บระยะยาว เช่น เอกสารบัญชีและสัญญา ควรวางแผนอัปเกรดวิธีเข้ารหัสไว้ล่วงหน้า |
รายละเอียดของสองมาตรฐาน สกมช. อ่านได้ที่บทความ สกมช. ออกมาตรฐาน Cloud Security และ Website Security บังคับใช้ ก.ย. 2569 และประกาศ PDPA ฉบับใหม่อยู่ในบทความ สิทธิขอสำเนาข้อมูลส่วนบุคคล PDPA 2569 — องค์กรต้องตอบภายใน 30 วัน
2. ภัยคุกคามข้อมูลในระบบ ERP ที่ผู้บริหารต้องรู้
ก่อนวางแผนป้องกัน ต้องเข้าใจก่อนว่าภัยที่ระบบ ERP เผชิญมีหลายรูปแบบ และไม่ได้มาจากภายนอกทั้งหมด สิ่งที่ผู้บริหารควรจำคือ ทางเข้าของการโจมตีเกือบทุกแบบผ่าน "คน" หรือ "สิทธิ์" ก่อนถึงตัวระบบ
| ภัยคุกคาม | เข้ามาทางไหน | ด่านที่หยุดได้จริง |
|---|---|---|
| Ransomware | ไฟล์แนบ/ลิงก์ในอีเมล เครื่องผู้ใช้ที่ไม่ได้แพตช์ ช่องรีโมทที่เปิดทิ้งไว้ | สำรองข้อมูลแบบที่แก้ไขย้อนหลังไม่ได้ + ทดสอบกู้คืนจริง |
| Phishing / บัญชีถูกสวมรอย | อีเมลปลอมในนามผู้บริหารหรือคู่ค้า หลอกให้กรอกรหัสผ่าน | 2FA บังคับทุกบัญชี ทำให้รหัสผ่านที่รั่วใช้เข้าระบบไม่ได้ |
| Insider threat | พนักงานที่มีสิทธิ์เกินงาน หรือบัญชีคนที่ลาออกแล้วแต่ยังไม่ถูกปิด | สิทธิ์ตามบทบาท + ทบทวนสิทธิ์ทุกครั้งที่ย้ายตำแหน่ง/ลาออก + audit log |
| ข้อมูลรั่วผ่านไฟล์นอกระบบ | Export เป็น Excel แล้วส่งต่อทางแชต/อีเมล เก็บไว้ในเครื่องส่วนตัว | จำกัดสิทธิ์การ export + ทำรายงานให้ดูในระบบได้จนไม่ต้อง export |
| ตั้งค่าผิด (Misconfiguration) | พอร์ตฐานข้อมูลเปิดออกอินเทอร์เน็ต ที่เก็บไฟล์สำรองไม่ตั้งรหัส | ตรวจ config ตามเช็กลิสต์เป็นรอบ ไม่ใช่ตรวจครั้งเดียวตอนติดตั้ง |
คำเตือน: ตัวเลขที่ สกมช. อ้างถึงในปี 2569 คือประเทศไทยเผชิญเหตุการณ์ทางไซเบอร์มากกว่า 3,000 เหตุการณ์ ในรอบปี และประมาณ 70% เกี่ยวข้องกับการโจมตีเว็บไซต์ — ส่วนใหญ่ใช้ประโยชน์จากช่องโหว่ที่รู้จักกันดีอย่าง SQL Injection, XSS หรือใบรับรอง SSL ที่หมดอายุ ไม่ใช่เทคนิคใหม่ที่ต้องซื้อเครื่องมือแพงมาป้องกัน (อ่านเพิ่ม: สถานการณ์การโจมตีไซเบอร์ในไทย)
Ransomware — มัลแวร์เรียกค่าไถ่
Ransomware เข้ารหัสข้อมูลทั้งหมดแล้วเรียกค่าไถ่เพื่อแลกกับกุญแจถอดรหัส สิ่งที่ทำให้ ERP เป็นเป้าคือมันหยุดธุรกิจได้ทันที — ออกใบกำกับไม่ได้ ตัดสต็อกไม่ได้ จ่ายเงินเดือนไม่ได้ จุดที่หลายองค์กรพลาดคือมีไฟล์สำรองแต่ไฟล์สำรองอยู่บนเครื่องเดียวกันหรือแชร์โฟลเดอร์เดียวกัน จึงถูกเข้ารหัสไปด้วย การสำรองข้อมูลที่ช่วยได้จริงต้องแยกที่เก็บและต้องเคยทดสอบกู้คืนแล้ว ดูแนวทางที่บทความ แผนกู้คืนระบบจากภัยพิบัติ (Disaster Recovery)
Phishing — อีเมลหลอกลวง
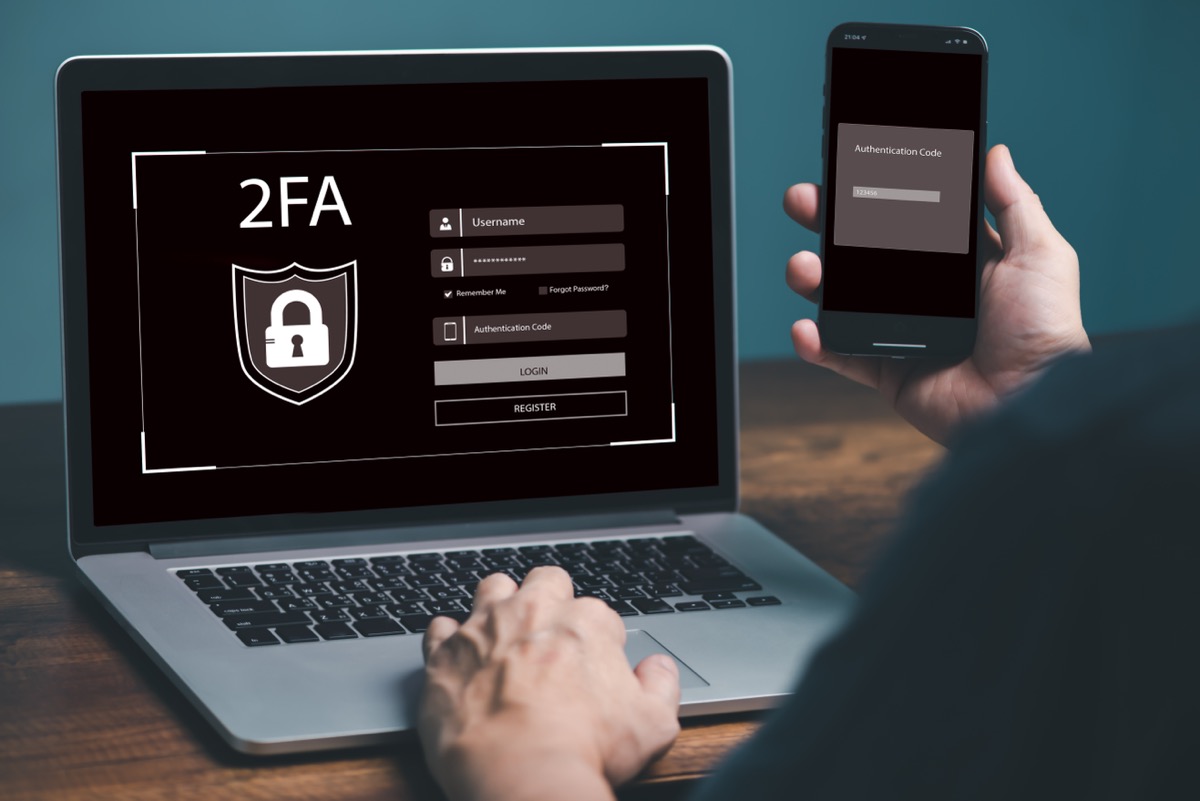
Phishing ยังเป็นทางเข้าที่ใช้บ่อยที่สุด เพราะถูกที่สุดสำหรับผู้โจมตี ส่งอีเมลปลอมในนามผู้บริหารหรือซัพพลายเออร์ หลอกให้พนักงานกรอกรหัสผ่านในหน้าเลียนแบบ เมื่อได้รหัสผ่านก็เข้าระบบได้เหมือนเป็นพนักงานคนนั้น ทางแก้ที่ได้ผลที่สุดไม่ใช่การสอนให้ "สังเกตอีเมลให้ดี" เพียงอย่างเดียว แต่คือทำให้รหัสผ่านที่รั่วใช้ไม่ได้ ด้วย การยืนยันตัวตนสองชั้น (2FA) ที่บังคับใช้ทุกบัญชี
Insider Threats — ภัยคุกคามจากภายใน
พนักงานที่ไม่พอใจ อดีตพนักงานที่ยังไม่ถูกปิดสิทธิ์ หรือแม้แต่คนที่ทำผิดพลาดโดยไม่ตั้งใจ ล้วนเป็นความเสี่ยง กรณีที่พบบ่อยที่สุดไม่ใช่การเจตนาขายข้อมูล แต่เป็น "สิทธิ์ค้างท่อ" — คนย้ายแผนกไปแล้วแต่สิทธิ์เดิมยังอยู่ สะสมไปเรื่อยจนบางบัญชีเข้าถึงได้เกือบทุกอย่าง วิธีคุมคือทบทวนสิทธิ์เป็นรอบ และให้ระบบเก็บ audit log ที่ตอบได้ว่าใครเปิดดูอะไรเมื่อไร
ข้อมูลรั่วไหล (Data Breach) และไฟล์ที่หลุดออกนอกระบบ
การรั่วไหลไม่ได้เกิดจากการถูกเจาะเสมอไป ที่พบบ่อยกว่าคือข้อมูลถูก export ออกเป็นไฟล์แล้วเดินทางต่อเองผ่านแชตและอีเมล ซึ่งเป็นความเสี่ยงเดียวกับที่อธิบายไว้ในบทความ ความเสี่ยงของการใช้ Excel เก็บข้อมูลสำคัญขององค์กร ผลกระทบไม่ใช่แค่ตัวเงิน แต่รวมถึงความน่าเชื่อถือ การถูกฟ้องร้อง และค่าปรับตาม PDPA
3. ความเสี่ยงใหม่ปี 2569 — เมื่อ AI ต่อเข้าระบบ ERP
หัวข้อนี้ยังไม่มีในบทความฉบับปี 2568 แต่ปีนี้เป็นคำถามที่ผู้บริหารถามบ่อยที่สุด เมื่อองค์กรเริ่มให้ผู้ช่วย AI ช่วยสรุปรายงานหรือค้นข้อมูลจาก ERP สิ่งที่เปลี่ยนคือมี "ผู้ใช้" รายใหม่ที่ทำงานเร็วมากและไม่ได้อ่านนโยบายบริษัท
ความเสี่ยงหลักคือ Prompt Injection — การฝังคำสั่งไว้ในข้อมูลที่ AI จะอ่าน เช่น ในไฟล์แนบใบเสนอราคาที่คู่ค้าส่งมา เพื่อหลอกให้ AI ทำสิ่งที่เจ้าของระบบไม่ได้สั่ง รายละเอียดกลไกและแนวป้องกันอยู่ในบทความ Prompt Injection คืออะไร: ช่องโหว่อันดับ 1 ของ AI Agent
หลักที่ใช้ได้กับทุกองค์กรมีสามข้อ:
- AI ต้องไม่มีสิทธิ์เกินคนที่เรียกใช้ — ผูกการเข้าถึงเข้ากับสิทธิ์ของผู้ใช้จริง ไม่ใช่ให้ AI ใช้บัญชี admin กลางบัญชีเดียว
- แยกงานอ่านกับงานเขียนออกจากกัน — เริ่มจากให้อ่านและสรุปเท่านั้น การสร้างหรือแก้เอกสารในระบบต้องมีคนกดอนุมัติ
- ทุกคำสั่งต้องอยู่ใน audit log — ตอบได้ว่า AI ดึงข้อมูลอะไรออกไป ตามคำขอของใคร เมื่อไร
เรื่องนี้ต่อเนื่องกับการเลือกใช้ AI ในองค์กรอย่างปลอดภัย ซึ่งเราแยกไว้ในบทความ เทรนด์ความปลอดภัยไซเบอร์ 2569
4. PDPA กับระบบ ERP — สิ่งที่เปลี่ยนในปี 2569
พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) บังคับใช้เต็มรูปแบบตั้งแต่ 1 มิถุนายน 2565 และระบบ ERP คือที่เก็บข้อมูลส่วนบุคคลก้อนใหญ่ที่สุดขององค์กร ทั้งข้อมูลพนักงาน ลูกค้า และคู่ค้า สิ่งที่เพิ่มเข้ามาในปี 2569 คือประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลเรื่องหลักเกณฑ์การเข้าถึงและขอรับสำเนาข้อมูลส่วนบุคคล ซึ่งลงราชกิจจานุเบกษาวันที่ 16 กรกฎาคม 2569 และมีผลบังคับใช้ 14 กันยายน 2569
| ข้อกำหนด PDPA | สิ่งที่ระบบ ERP ต้องทำได้ |
|---|---|
| ตอบคำขอสำเนาข้อมูลภายใน 30 วัน (ขยายได้อีกไม่เกิน 30 วันพร้อมแจ้งเหตุ) | ค้นข้อมูลของบุคคลหนึ่งคนจากทุกโมดูลได้ในระดับชั่วโมง ไม่ใช่เดินถามทีละแผนก |
| เก็บหลักฐานคำขอและเหตุผลการปฏิเสธไว้อย่างน้อย 2 ปี | มีทะเบียนคำขอที่ระบุวันรับ วันครบกำหนด สถานะ และผู้ดำเนินการ |
| จำกัดการเข้าถึงเฉพาะผู้มีสิทธิ์ | กำหนดสิทธิ์ตามบทบาท และปิดบังข้อมูลอ่อนไหวสำหรับผู้ที่ไม่เกี่ยวข้อง |
| เข้ารหัสข้อมูลทั้งขณะจัดเก็บและขณะส่ง | เปิด SSL/TLS ที่ถูกต้องบนทุกช่องทางเข้าใช้ระบบ และเข้ารหัสไฟล์สำรอง |
| บันทึกกิจกรรม (Audit Log) | ตอบได้ว่าใครเข้าถึง แก้ไข หรือลบข้อมูลอะไร เมื่อไร จากที่ไหน |
| แจ้งเหตุละเมิดข้อมูลตามกรอบเวลาที่กฎหมายกำหนด | รู้ได้ว่าข้อมูลชุดใดกระทบ และกระทบเจ้าของข้อมูลกี่ราย |
โทษที่ต้องรู้: การฝ่าฝืน PDPA มีโทษหลายชั้น — โทษอาญาสูงสุดจำคุกไม่เกิน 1 ปี หรือปรับไม่เกิน 1 ล้านบาท, โทษปรับทางปกครองสูงสุด 5 ล้านบาทสำหรับความผิดร้ายแรง และเฉพาะกรณีไม่บันทึกการปฏิเสธคำขอตามมาตรา 30 วรรคสี่ มีโทษปรับทางปกครองไม่เกิน 1 ล้านบาท ตามมาตรา 82 กล่าวคือองค์กรเสี่ยงทั้งสองทาง คือให้ข้อมูลผิดคน กับไม่ให้ข้อมูลโดยไม่บันทึกเหตุผล
ภาพรวมการวางระบบ ERP ให้สอดคล้อง PDPA อ่านต่อได้ที่ PDPA กับ ERP — จัดการข้อมูลส่วนบุคคลให้ถูกกฎหมาย และสำหรับหน่วยงานรัฐมีกรอบเพิ่มเติมที่ ขมธอ.1-2557 มาตรฐานความปลอดภัยสารสนเทศภาครัฐ
5. มาตรการรักษาความปลอดภัยใน Saeree ERP
Saeree ERP ออกแบบโดยวางความปลอดภัยไว้ในโครงสร้างตั้งแต่ต้น ไม่ใช่เพิ่มทีหลัง ตารางด้านล่างแยกให้ชัดว่าอะไรเป็นความสามารถของระบบ และอะไรเป็นสิ่งที่ต้องตั้งค่าตามนโยบายของแต่ละองค์กรตอนวางระบบ เพราะสองอย่างนี้ต่างกันและมักถูกพูดรวมกันจนเข้าใจผิด
| มาตรการ | สิ่งที่ระบบทำได้ | สิ่งที่กำหนดตอนวางระบบ |
|---|---|---|
| การเข้ารหัสการเชื่อมต่อ | รองรับ SSL/TLS ระดับที่ทำคะแนน SSL เกรด A+ ได้ | การต่ออายุใบรับรอง และการปิด protocol เก่า |
| ยืนยันตัวตนสองชั้น (2FA) | เปิดใช้ 2FA กับบัญชีผู้ใช้ได้ | จะบังคับทุกบัญชีหรือเฉพาะกลุ่มที่เข้าถึงข้อมูลสำคัญ |
| สิทธิ์ตามบทบาท (Role-Based) | กำหนดสิทธิ์ตามบทบาทได้ถึงระดับเมนูและฟังก์ชัน พร้อมปิดบังข้อมูลอ่อนไหวเช่นข้อมูลบุคคล | ผังบทบาทของแต่ละองค์กร และรอบการทบทวนสิทธิ์ |
| Audit Log | บันทึกการเข้าใช้และการเปลี่ยนแปลงข้อมูล พร้อมผู้ใช้และเวลา ตรวจย้อนหลังได้ | ระยะเวลาเก็บ log และผู้มีสิทธิ์เรียกดู |
| ที่ตั้งข้อมูล | ติดตั้งได้ทั้งแบบ On-premise (ข้อมูลอยู่ในองค์กรทั้งหมด) และแบบคลาวด์ | องค์กรเลือกรูปแบบตามข้อกำหนดด้านที่ตั้งข้อมูลของตน |
| สำรองข้อมูล | ตั้งสำรองข้อมูลอัตโนมัติตามรอบที่กำหนดได้ | ความถี่ ที่เก็บสำรอง และรอบการทดสอบกู้คืน |
สำหรับองค์กรที่ต้องยืนยันตัวตนระดับบุคคลด้วยหลักฐานของรัฐ Saeree ERP รองรับการยืนยันตัวตนผ่าน ThaiD เพิ่มเติมจาก 2FA ปกติ และถ้าต้องการเช็กสถานะ SSL ของระบบตัวเองก่อนถึงวันบังคับใช้ WSS ทำได้เองตามขั้นตอนในบทความ ตรวจ SSL เว็บไซต์ด้วยตัวเอง
ความปลอดภัยที่ตรวจสอบไม่ได้ ไม่ต่างจากไม่มีความปลอดภัย — ถ้าตอบไม่ได้ว่าใครเปิดดูข้อมูลอะไรเมื่อไร ก็ยังไม่มีหลักฐานให้ผู้ตรวจสอบดู
- ไพฑูรย์ บุตรี, ผู้เชี่ยวชาญด้านระบบเน็ตเวิร์คและความปลอดภัยเซิร์ฟเวอร์ บริษัท แกรนด์ลีนุกซ์ โซลูชั่น จำกัด
6. On-premise หรือคลาวด์ — ใครรับผิดชอบส่วนไหน
Cloud Security Standard ที่บังคับใช้ 10 กันยายน 2569 ตั้งคำถามสองข้อที่หลายองค์กรตอบไม่ได้ทันที คือ "ข้อมูลของเราอยู่ที่ไหน" และ "ใครรับผิดชอบส่วนไหน" ความเข้าใจผิดที่พบบ่อยที่สุดคือคิดว่าใช้คลาวด์แล้วผู้ให้บริการดูแลความปลอดภัยให้ทั้งหมด ซึ่งไม่จริง — การตั้งค่าผิดที่อยู่ในความรับผิดชอบของผู้ใช้เองเป็นสาเหตุข้อมูลรั่วบนคลาวด์ที่พบบ่อยที่สุด
| เรื่อง | ติดตั้งแบบ On-premise | ติดตั้งบนคลาวด์ |
|---|---|---|
| ที่ตั้งข้อมูล | อยู่ในองค์กร ระบุตำแหน่งได้ตรงไปตรงมา | ต้องเลือก region และอธิบายที่ตั้งให้ตรงมาตรฐาน |
| ความปลอดภัยกายภาพ | องค์กรดูแลห้องเซิร์ฟเวอร์เอง | ผู้ให้บริการดูแล Data Center ให้ |
| การตั้งค่าเครือข่าย/firewall | องค์กรรับผิดชอบทั้งหมด | องค์กรยังรับผิดชอบ network เสมือนและกฎ firewall |
| สิทธิ์ผู้ใช้และบัญชี admin | องค์กรรับผิดชอบ | องค์กรรับผิดชอบ (ผู้ให้บริการให้แค่เครื่องมือ IAM) |
| แพตช์และการอัปเดต | ต้องมีทีมหรือสัญญาดูแลชัดเจน | แบ่งกันตามระดับบริการที่ซื้อ ต้องระบุในสัญญา |
ถ้ายังตัดสินใจไม่ได้ว่าจะวางระบบแบบไหน เปรียบเทียบข้อดีข้อเสียแบบละเอียดไว้ที่ On-Premise หรือ Cloud — เลือกแบบไหนให้เหมาะกับองค์กร
7. การสำรองข้อมูลและกู้คืน (Backup & Disaster Recovery)
ไม่มีระบบใดป้องกันได้ 100% ดังนั้นคำถามที่ผู้บริหารควรถามไม่ใช่ "เรามีสำรองข้อมูลไหม" แต่คือ "ครั้งล่าสุดที่เราทดสอบกู้คืนจริงคือเมื่อไร และใช้เวลากี่ชั่วโมง" องค์กรที่ตอบคำถามนี้ไม่ได้ ถือว่ายังไม่มีแผนสำรองข้อมูลที่ใช้งานได้
- สำรองอัตโนมัติตามรอบ — ตั้งความถี่ตามความสำคัญของข้อมูล ไม่ต้องรอคนกด และเข้ารหัสไฟล์สำรองก่อนจัดเก็บ
- แยกที่เก็บออกจากระบบหลัก — ถ้าไฟล์สำรองอยู่บนเครื่องเดียวกับ ERP มันจะถูกเข้ารหัสไปพร้อมกันเมื่อโดน Ransomware
- กำหนด RPO/RTO ให้เป็นตัวเลข — ยอมเสียข้อมูลย้อนหลังได้กี่ชั่วโมง (RPO) และต้องกลับมาให้บริการภายในกี่ชั่วโมง (RTO) สองตัวเลขนี้เป็นการตัดสินใจของผู้บริหาร ไม่ใช่ของฝ่ายไอที
- ซ้อมกู้คืนอย่างน้อยปีละครั้ง — จับเวลาจริง แล้วเทียบกับ RTO ที่ประกาศไว้
8. เช็กลิสต์สำหรับผู้บริหาร — เริ่มจากอะไรก่อน
งานด้านความปลอดภัยทำครั้งเดียวไม่จบ แต่ก็ไม่จำเป็นต้องทำทุกอย่างพร้อมกัน ตารางนี้จัดลำดับตามผลที่ได้ต่อความพยายามที่ลง — สามข้อแรกทีมไอทีส่วนใหญ่ทำได้เองภายในไม่กี่สัปดาห์
| ลำดับ | สิ่งที่ต้องทำ | คำถามที่ต้องตอบได้เมื่อทำเสร็จ |
|---|---|---|
| 1 | เปิด 2FA ให้ทุกบัญชี เริ่มจากผู้ที่เข้าถึงข้อมูลการเงินและข้อมูลบุคคล | มีบัญชีไหนที่ยังเข้าระบบได้ด้วยรหัสผ่านเพียงอย่างเดียว |
| 2 | ทบทวนสิทธิ์ทั้งระบบ ปิดบัญชีคนที่ลาออกและตัดสิทธิ์ค้างท่อ | ใครเข้าถึงข้อมูลเงินเดือนได้ และเข้าถึงเพราะเหตุใด |
| 3 | ทดสอบกู้คืนข้อมูลจริงหนึ่งรอบ พร้อมจับเวลา | ถ้าระบบล่มวันนี้ กลับมาใช้งานได้ภายในกี่ชั่วโมง |
| 4 | ทำแผนที่ข้อมูลส่วนบุคคล ว่าอยู่ในระบบใดและใครดูแล | ถ้ามีคำขอสำเนาข้อมูลเข้ามา ใช้เวลารวบรวมกี่วัน |
| 5 | ตรวจ SSL และเช็กลิสต์ WSS ของทุกช่องทางที่เปิดออกอินเทอร์เน็ต | ใบรับรองหมดอายุเมื่อไร และใครได้รับแจ้งเตือน |
| 6 | อบรมพนักงานเรื่อง Phishing อย่างน้อยปีละ 2 ครั้ง | พนักงานรู้ไหมว่าต้องแจ้งใครเมื่อเจออีเมลน่าสงสัย |
| 7 | กำหนดกรอบการใช้ AI กับข้อมูลในระบบให้ชัดเจน | AI ที่ใช้อยู่เข้าถึงข้อมูลอะไรได้ และมีร่องรอยให้ตรวจไหม |
ข้อแนะนำ: อย่าเริ่มจากการซื้อเครื่องมือใหม่ สามข้อแรกในตารางไม่ต้องใช้งบเพิ่มเลย แต่ตัดความเสี่ยงที่พบบ่อยที่สุดออกไปได้เกินครึ่ง — บัญชีที่ไม่มี 2FA, สิทธิ์ค้างท่อ และไฟล์สำรองที่กู้ไม่ขึ้นจริง
สรุป
ปี 2569 เปลี่ยนความปลอดภัยของข้อมูลใน ERP จาก "เรื่องที่ควรทำ" ให้เป็น "เรื่องที่ต้องพิสูจน์ได้" — PDPA กำหนดกรอบเวลา 30 วันสำหรับคำขอสำเนาข้อมูล และมาตรฐานของ สกมช. ทั้งด้านคลาวด์และเว็บไซต์เริ่มบังคับใช้ในเดือนกันยายนเดียวกัน องค์กรที่ตอบได้ว่าข้อมูลอยู่ที่ไหน ใครเข้าถึงได้ และกู้คืนได้ในกี่ชั่วโมง จะผ่านทั้งสามเรื่องไปพร้อมกัน
Saeree ERP วางรากฐานให้ตอบคำถามเหล่านั้นได้ ด้วยสิทธิ์ตามบทบาทที่ปิดบังข้อมูลอ่อนไหวได้ audit log ที่ตรวจย้อนหลังได้ การรองรับ SSL เกรด A+ และ 2FA และทางเลือกติดตั้งแบบ On-premise สำหรับองค์กรที่ต้องระบุที่ตั้งข้อมูลให้ชัดเจน ส่วนความถี่การสำรองข้อมูล ผังสิทธิ์ และรอบการทบทวน เป็นสิ่งที่กำหนดร่วมกันตอนวางระบบตามนโยบายของแต่ละองค์กร
หากต้องการประเมินว่าระบบปัจจุบันของคุณตอบเจ็ดข้อในเช็กลิสต์ได้กี่ข้อ สามารถติดต่อทีมงานของเราเพื่อขอคำปรึกษาด้านความปลอดภัยของข้อมูลในระบบ ERP
แหล่งอ้างอิง
- สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.)
- พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 — ราชกิจจานุเบกษา
- ประกาศหลักเกณฑ์การเข้าถึงและการขอรับสำเนาข้อมูลส่วนบุคคล พ.ศ. 2569 — ราชกิจจานุเบกษา เล่ม 143 ตอนพิเศษ 175 ง (16 ก.ค. 2569)
- Cloud Security Thailand — สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)